-
„Recrutorii falsi de pe LinkedIn – noul val de scam-uri care vizeaza candidatii”
Un fenomen in crestere In acest articol vorbesc despre recrutorii falsi de pe LinkedInLinkedIn, platforma preferata companii pentru recrutare, a devenit si teren fertil pentru escroci. In ultima vreme, tot mai multi utilizatori raporteaza mesaje suspecte de la asa-zisi „recrutori”, care promit joburi atractive, dar urmaresc sa obtina bani sau date personale. Cum actioneaza…
-
Revin tentativele de fraudă online cu investiții false
ALERTĂ – revin tentativele de fraudă online cu investiții false, care se folosesc de imaginea unor persoane cu notorietate în România! Acestea sunt răspândite de obicei prin postări sau reclame pe platformele de social media. CUM FUNCȚIONEAZĂ schema de fraudă O platformă falsă de investiții, creată de infractori din mediul online cu scopul de…
-
Ce este un deepfake si de ce ar trebui sa te intereseze
In ultimii ani, termenul deepfake a devenit tot mai prezent in discutii despre tehnologie, media si securitate digitala. Dar ce inseamna mai exact acest cuvant si cum ne poate afecta viata? Ce este un deepfake? Un deepfake este un clip video, o imagine sau chiar un fisier audio generat cu ajutorul inteligentei artificiale, in special folosind…
-
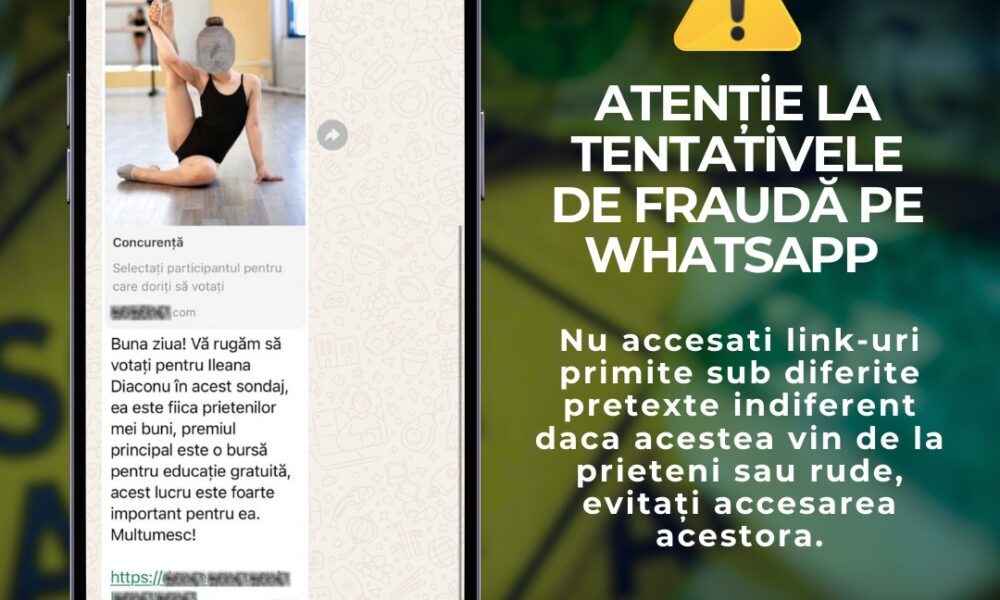
Tentative de frauda pe WhatsApp: Cum sa te protejezi
WhatsApp este una dintre cele mai populare aplicatii de mesagerie din lume. Aceasta popularitate atrage si infractori cibernetici. In ultimii ani, numarul tentativelor de frauda pe WhatsApp a crescut semnificativ, utilizatorii fiind tinta unor escrocherii din ce in ce mai sofisticate. Cele mai comune tipuri de fraude pe WhatsApp Cum sa te protejezi de…
-
Apeluri Telefonice Misterioase: De ce sa fii precaut cand ti se cere sa adaugi un numar pe WhatsApp
In ultimele luni, tot mai multe persoane au raportat apeluri telefonice suspecte in care li se cere sa adauge un numar de telefon pe WhatsApp, sub pretextul ca au ceva foarte important sa le spuna. Aceste apeluri sunt adesea destul de greu de recunoscut si pot pune in pericol siguranta datelor tale personale. De…
-
Ce este Ingineria Sociala?
Ingineria sociala este o tehnica de manipulare psihologica folosita pentru a pacali oamenii sa dezvaluie informatii confidentiale sau sa efectueze actiuni care pot compromite securitatea lor digitala. Spre deosebire de atacurile traditionale bazate pe vulnerabilitati tehnice, ingineria sociala exploateaza punctele slabe ale factorului uman. Metode Comune de Inginerie Sociala De ce Functioneaza Ingineria Sociala?…
-

Ingineria Sociala: Cum Functioneaza si Cum Te Poti Proteja
In lumea digitala moderna, atacatorii nu se mai bazeaza doar pe brese tehnice pentru a obtine acces la informatii confidentiale. O metoda din ce in ce mai utilizata este ingineria sociala – o strategie bazata pe manipulare psihologica pentru a convinge victimele sa divulge date sensibile sau sa actioneze impotriva propriilor interese. Ce Este…
-

Spoofing prin SMS: Ce este, cum functioneaza si cum te poti proteja
Ce este spoofing-ul prin SMS? Spoofing-ul prin SMS este o tehnica folosita de atacatori pentru a falsifica informatiile expeditorului unui mesaj text, astfel incat destinatarul sa creada ca acesta provine dintr-o sursa de incredere. In loc sa primesti un mesaj real de la banca, un serviciu de livrare sau o alta institutie, hackerii pot…
-

Spoofing: O Amenintare Cibernetica Tot Mai Pervaziva
Spoofing-ul reprezinta o tehnica de atac cibernetic prin care un atacator se deghizeaza intr-o sursa de incredere pentru a pacali utilizatorii si sistemele informatice. Aceasta metoda este utilizata in diferite forme pentru a fura informatii sensibile, a compromite securitatea digitala si a facilita atacuri mai complexe. Tipuri de Spoofing Exista mai multe tipuri de…
-
Vulnerabilitati critice de securitate cibernetica identificate la nivelul unor produse Microsoft
Microsoft a anuntat recent identificarea unor vulnerabilitati critice de securitate cibernetica care afecteaza mai multe dintre produsele sale, ridicand ingrijorari semnificative in randul utilizatorilor si al expertilor in securitate informatica. Aceste vulnerabilitati ar putea permite atacatorilor sa obtina acces neautorizat la sistemele afectate, sa compromita date sensibile sau sa instaleze programe malitioase fara stirea…
-

Cum sa te protejezi de campaniile de phishing care promit castiguri mari daca investesti la companii romanesti?
Afla din urmatorul articolul urmator cum sa te protejezi de campaniile de phishing care promit castiguri mari daca investesti la companii romanesti? Phishing investitii false? In ultimii ani, campaniile de phishing care promit castiguri uriase din investitii la companii romanesti au devenit tot mai frecvente. Aceste escrocherii se bazeaza pe promisiuni false, creand iluzia…
-
Cum te poti proteja de atacurile de phishing pe Facebook?
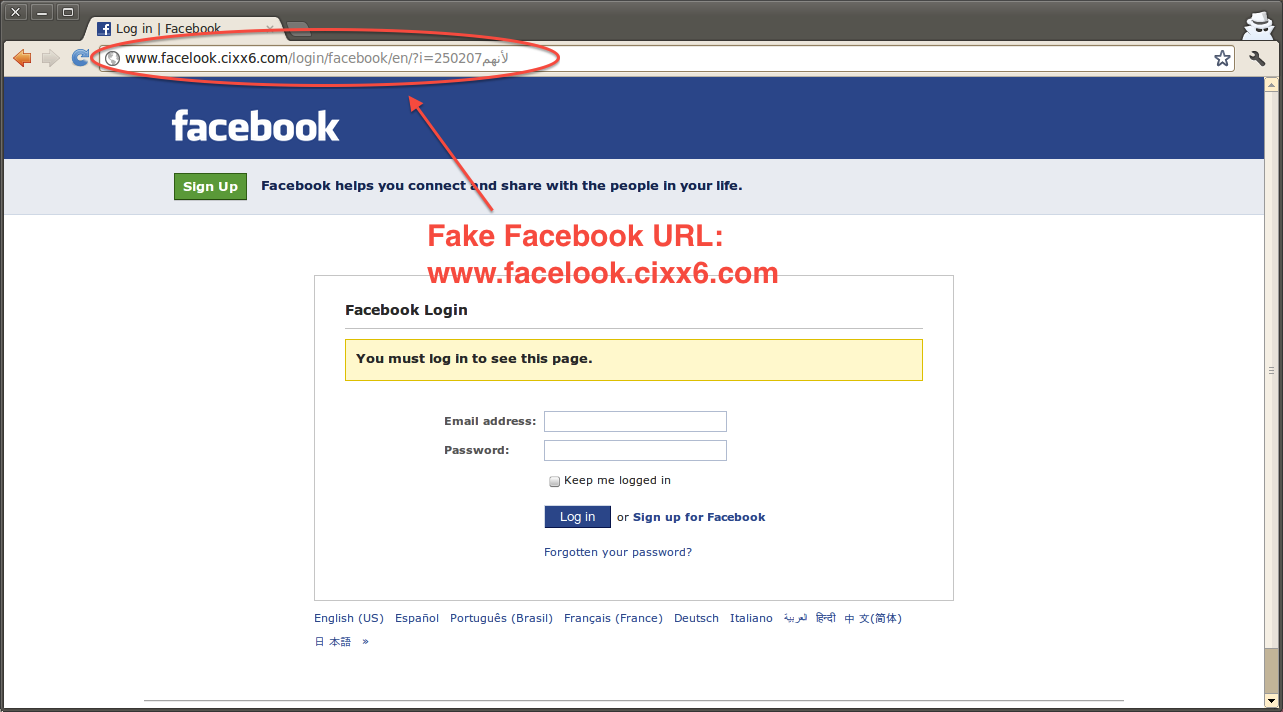
Atacurile de phishing pe Facebook sunt tot mai frecvente, avand ca scop furtul conturilor utilizatorilor si obtinerea de informatii personale. Hackerii folosesc diverse metode pentru a pacali utilizatorii si a le compromite conturile. Pentru a evita astfel de atacuri, este esential sa cunosti semnele unui atac de phishing si sa aplici masuri de securitate…
-
Ce este phishing-ul prin email si cum te poti proteja?
Tu stii ce este phishing-ul prin email si cum te poti proteja? Phishing-ul este o metoda de atac cibernetic prin care atacatorii incearca sa obtina informatii sensibile, cum ar fi parole, date bancare sau informatii personale, prin intermediul unor emailuri frauduloase care par a proveni din surse de incredere. Aceste atacuri sunt tot mai…
-

Protectia impotriva apelurilor de la hackeri
Protectia impotriva apelurilor de la hackeri si spammeri ? In era digitala, apelurile telefonice nesolicitate si tentativele de frauda prin telefon sunt tot mai frecvente. Hackerii si spammerii folosesc diverse tehnici pentru a pacali utilizatorii si a obtine informatii personale sau financiare. Pentru a preveni astfel de atacuri, este esential sa cunoastem metodele prin…
-
Securitatea IT pe dispozitive mobile
Securitatea IT pe dispozitive mobile: Protectia datelor si prevenirea amenintarilor cibernetice In era digitala, securitatea IT pe telefoanele mobile a devenit o prioritate esentiala. Cu numarul tot mai mare de atacuri cibernetice si vulnerabilitati specifice acestor dispozitive, protectia datelor personale si prevenirea amenintarilor sunt aspecte critice pentru utilizatorii de smartphone-uri. Principalele amenintari la adresa…
-
Atentie la mesajele de phishing in numele unor companii de livrare
Sezonul cumpărăturilor online aduce nu doar reduceri, ci și riscuri! În perioada reducerilor de iarnă, a sărbătorilor, dar și de Black Friday, volumul de tranzacții online crește, la fel și notificările de la comercianții din online. ⚠ Atenție la SMishingsi la Phishing! Infractorii cibernetici se folosesc de această perioadă pentru a trimite SMS-uri…
-
Fraude cu oferte false, propagate pe retelele de socializare
Atentie la conturile sau paginile de social media, in special de pe Facebook, care propaga campanii frauduloase ce se folosesc de imaginea unor branduri cu reputație in Romania. Astazi va aducem in atentie un site compromis care gazduiau pagini de phishing, dar si conturi de social media, prin intermediul carora se propagau oferte si…
-
Vulnerabilități critice în Zoom permit atacatorilor să escaladeze privilegiile
Zoom Video Communications a dezvăluit mai multe vulnerabilități critice care afectează aplicațiile Workplace, SDK-urile. Aceste vulnerabilități, identificate în mai multe buletine de securitate, potențial permit atacatorilor să escaladeze privilegiile pe sistemele afectate. Vulnerabilitățile subliniază riscuri semnificative pentru utilizatorii de pe diverse platforme, inclusiv Windows, macOS, Linux, iOS și Android. CVE-2024-39825 și CVE-2024-39818 sunt deosebit…
-
Vulnerabilitare 0-Click Outlook – Technical Analysis
Cercetătorii de la Morphisec au descoperit recent o vulnerabilitate critică în Microsoft Outlook, identificată ca CVE-2024-30103. Aceasta poate executa cod malițios imediat ce un email este deschis. Vom explora aspectele tehnice ale CVE-2024-30103, examinând modul în care această vulnerabilitate poate fi exploatată și evaluând impactul său potențial asupra sistemelor dvs. Această vulnerabilitate prezintă o…
-
Sinkclose: Noua vulnerabilitate majoră care afectează procesoarele AMD lansate din 2006 până în prezent
Recent, a fost descoperită o vulnerabilitate gravă în procesoarele AMD: Sinkclose. Ea afectează aproape toate chip-urile lansate de companie începând cu 2006. Cu ajutorul ei, atacatorii pot să instaleze bootkits, un tip de malware extrem de dificil de detectat. Acesta se integrează în Master Boot Record și pornește simultan cu sistemul de operare. Acest…
-
Ghid in care se anticipează principalele amenințări cibernetice pentru anul 2030
Ghid in care se anticipează principalele amenințări cibernetice pentru anul 2030. Agenția Uniunii Europene pentru Securitate Cibernetică a elaborat un ghid în prima parte a anului 2023, actualizat în martie 2024, în care se anticipează principalele amenințări cibernetice pentru anul 2030. 🗒 Metoda de cercetare tip „foresight research” sau analiza prospectivă a fost dezvoltată…
-
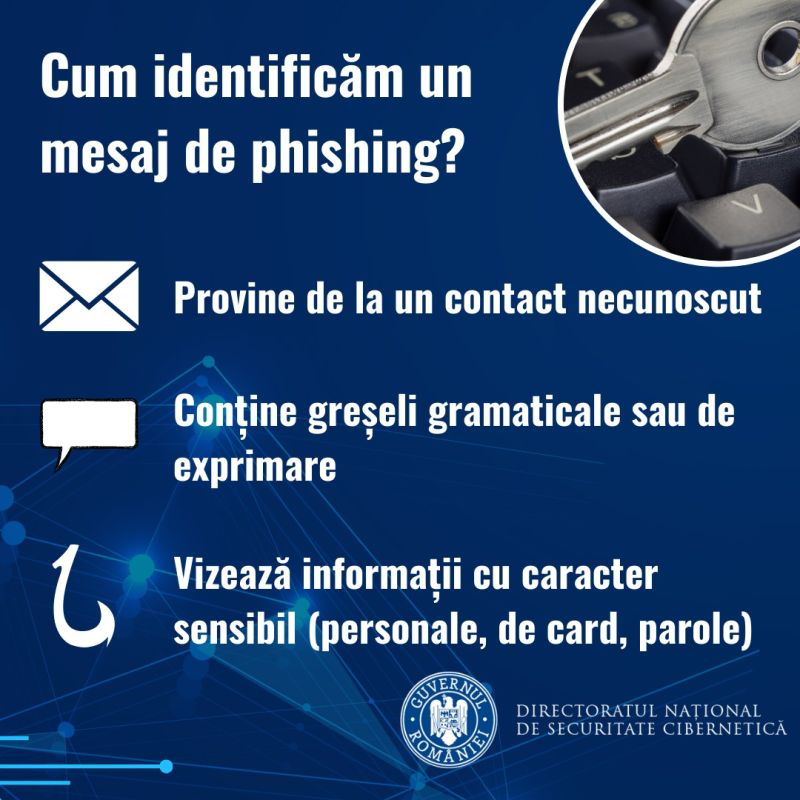
Cum identificam un mesaj de phishing?
Mesajele de phishing au devenit un fenomen comun în mediul online, odată cu creșterea în popularitate a serviciilor de mesagerie instantă. Este important să înțelegem care sunt semnele acestui tip de atac pentru a ne putea proteja. 📩 Un mesaj de phishing va proveni de cele mai multe ori de la un contact necunoscut,…
-
20,275 VMware ESXi Vulnerable Instances Exposed, Microsoft Warns of Massive Exploitation
Microsoft a emis o alertă de securitate semnificativă privind o vulnerabilitate în hypervisor-urile VMware ESXi, pe care operatorii de ransomware au exploatat-o activ. Conform Fundației Shadowserver, vulnerabilitatea, identificată ca CVE-2024-37085, a expus 20.275 de instanțe la data de 30 iulie 2024. Vulnerabilitatea CVE-2024-37085 este un defect de ocolire a autentificării cu un scor CVSS…